Modern Regulatory Compliance Architecture: Evaluating 10 Enterprise SaaS & GRC Tools
Advertisement
Modern Regulatory Compliance Architecture: Evaluating 10 Enterprise SaaS & GRC Tools
Maintaining a defensible compliance posture across dynamic cloud workloads and distributed workforce identities demands real-time telemetry processing and structured governance workflows. As detailed by the Institute of Electrical and Electronics Engineers (IEEE), modern security systems rely on automated verification protocols to preserve data integrity and system trust. Below is an architectural analysis of the 10 leading regulatory compliance software tools evaluated for enterprise enterprise deployment.
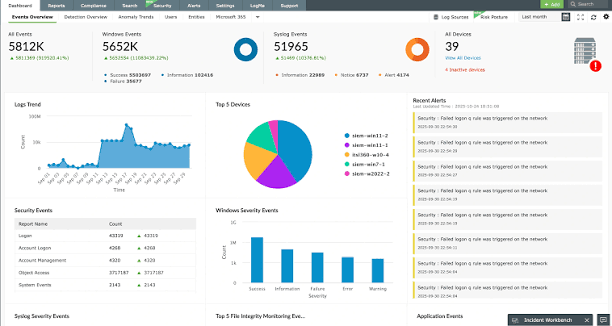
1. ManageEngine Log360
ManageEngine Log360 combines log management, Security Information and Event Management (SIEM), and File Integrity Monitoring (FIM) into a unified threat detection engine. The platform aggregates logs across cloud environments, endpoints, and Active Directory to provide real-time compliance reporting for GDPR, HIPAA, PCI DSS, FISMA, and SOX.
- SIEM Ingestion Engine: Normalizes heterogeneous Syslog, Windows Event, and cloud API logs into standardized schemas for cross-regulation correlation.
- Threat Detection Models: Incorporates User and Entity Behavior Analytics (UEBA) to identify anomalous access events and compromised credentials.
- Deployment Footprint: Windows Server on-premises installation with agentless and agent-based telemetry collection options.
2. ManageEngine EventLog Analyzer
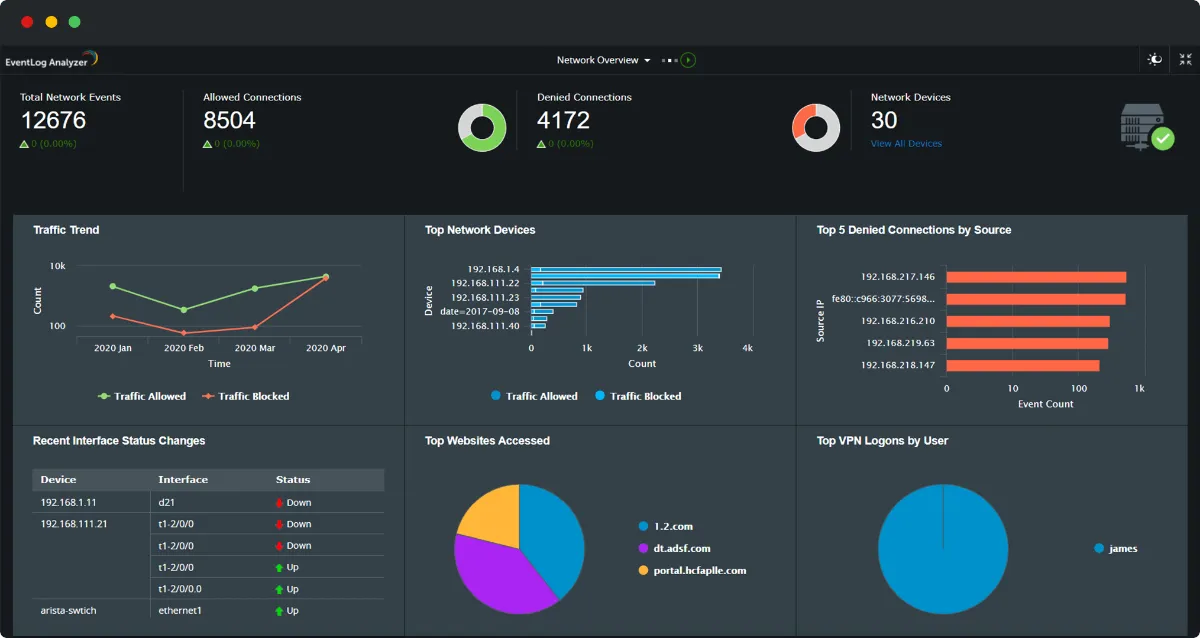
ManageEngine EventLog Analyzer specializes in high-throughput log management and automated compliance reporting for network infrastructure, servers, and applications. It continuously monitors security events to detect operational anomalies and instantly notify SOC teams of policy violations.
- Event Correlation Engine: Real-time pattern matching across log feeds to identify unauthorized system state changes and brute-force attempts.
- Out-of-the-Box Auditing Mappings: Pre-packaged compliance templates for PCI DSS, HIPAA, SOX, FISMA, and ISO 27001 audit workflows.
- Deployment & API Footprint: On-premises Windows/Linux deployment featuring SMS/Email alert webhooks and automated log archiving pipelines.
3. Site24x7
Site24x7 delivers full-stack cloud and infrastructure monitoring combined with automated compliance management capabilities. Designed for modern DevOps architectures, the platform tracks system access, network configuration drift, and application performance metrics under a unified SaaS model.
- Continuous Configuration Auditing: Scans cloud assets (AWS, Azure, GCP) and container environments against CIS benchmarks and security baselines.
- SaaS Log Aggregation: Centralized log processing engine built to analyze high-velocity event streams without infrastructure management overhead.
- Deployment Architecture: Site24x7 operates as a cloud-native SaaS solution using hybrid monitoring agents and native REST/cloud API integrations.
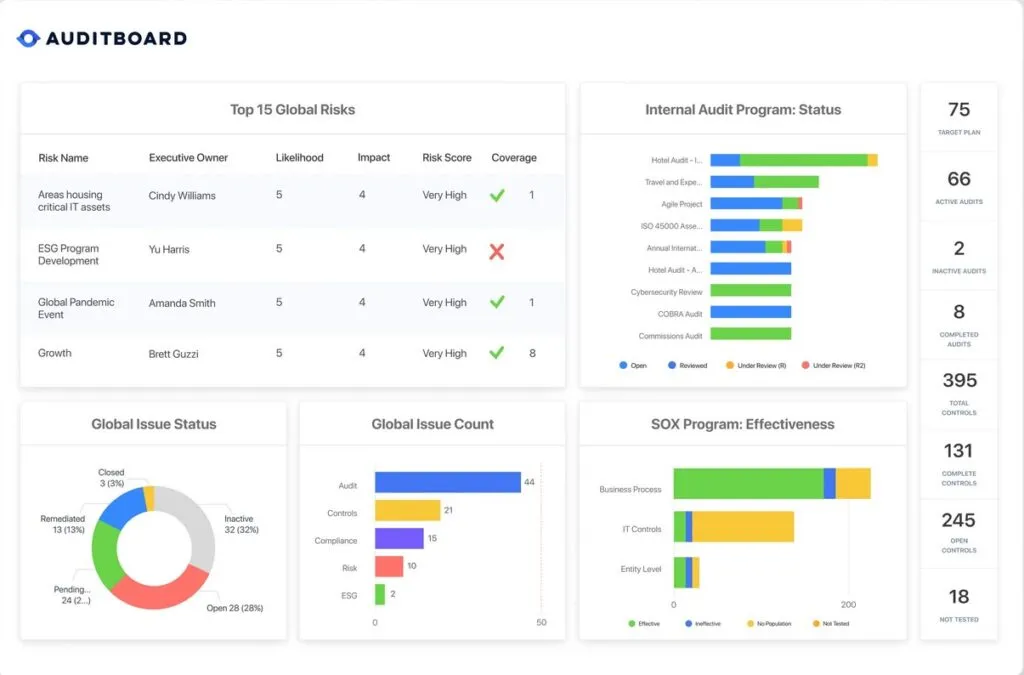
4. AuditBoard
AuditBoard is a cloud-based GRC platform designed to streamline internal controls, enterprise risk management, and compliance auditing. It replaces fragmented spreadsheet workflows with a centralized data model that maps single controls across multiple regulatory frameworks.
- Unified Control Framework (UCF): Maps single operational controls to SOC 2, ISO 27001, NIST, GDPR, and PCI DSS standards to minimize redundant testing.
- Automated Evidence Request Engine: Automates evidence collection workflows and reviewer escalations across cross-functional enterprise teams.
- Bi-directional Integrations: API connectivity with enterprise tools such as ServiceNow, Jira, Workday, and Okta for identity and asset synchronization.
5. LogicGate Risk Cloud
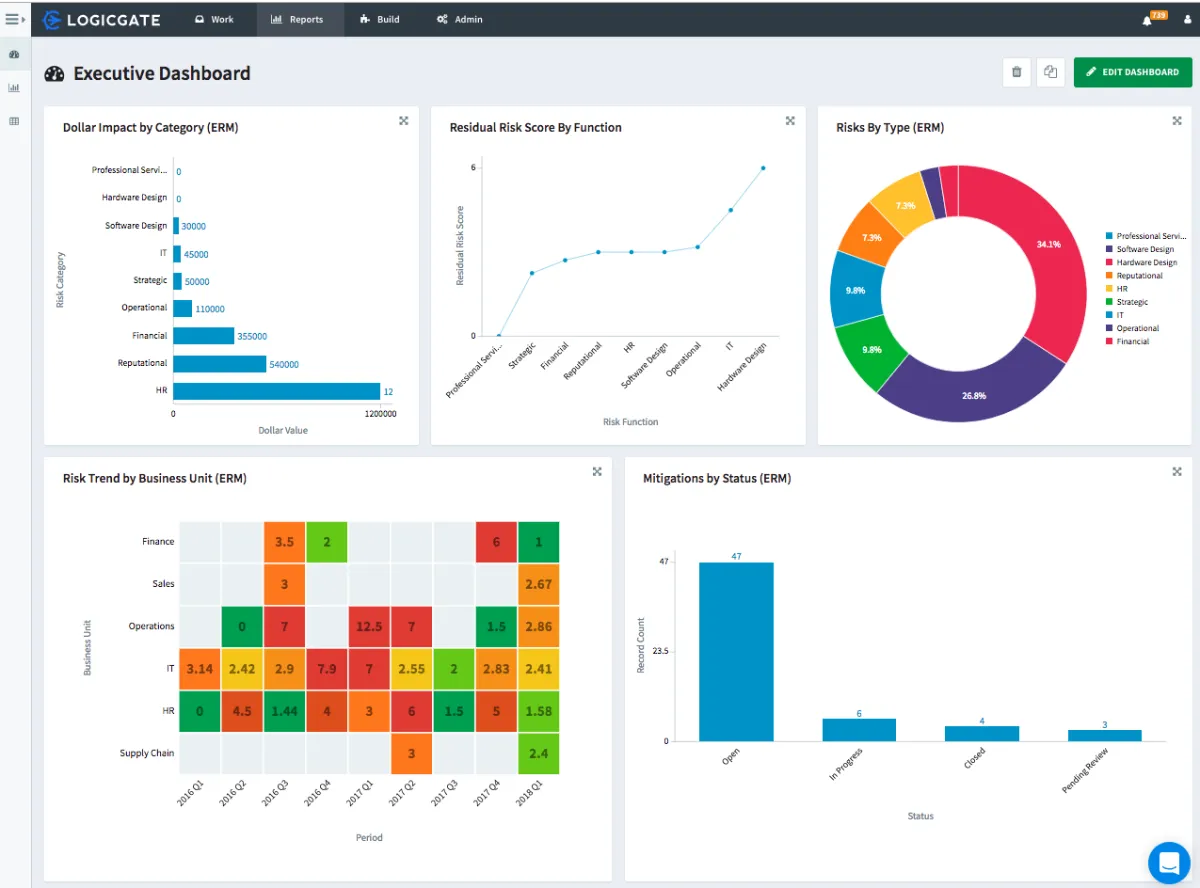
LogicGate Risk Cloud is an agile Governance, Risk, and Compliance (GRC) platform that enables security teams to design custom risk management applications using a visual interface. Its dynamic workflow engine automates task assignments and compliance approvals based on custom risk metrics.
- No-Code Canvas Architecture: Visual drag-and-drop workflow editor for building bespoke regulatory risk scoring algorithms and audit pipelines.
- Conditional Logic Engine: Dynamically adjusts remediation due dates, sign-off chains, and evidence requirements based on user data inputs.
- Integrations API: Connects via REST APIs to ingest telemetry data from security scanners, enterprise applications, and identity providers.
6. Netwrix Auditor
Netwrix Auditor delivers security visibility and operational auditing across hybrid cloud environments, Active Directory, file servers, and database management systems. It pinpoints security vulnerabilities, detects unauthorized configuration changes, and assists in demonstrating compliance posture.
- Automated Risk Scoring: Evaluates system drift and flags high-risk vulnerabilities, such as over-privileged accounts or stale active directory objects.
- Behavioral Alerting: Real-time security alerts configured to flag suspicious bulk file modifications indicative of ransomware activity.
- Infrastructure Scope: Native audit adapters for Microsoft 365, Active Directory, SQL Server, Oracle DB, and VMware vSphere.
7. SolarWinds Security Event Manager
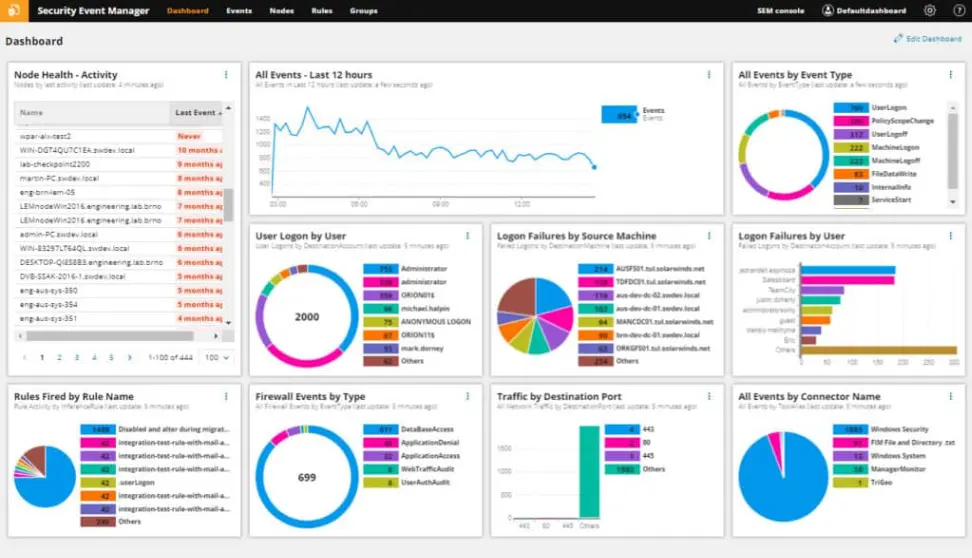
SolarWinds Security Event Manager (SEM) provides centralized log management and active response capabilities to satisfy complex compliance requirements. SEM combines continuous event log collection with integrated memory-based event correlation to detect and mitigate security threats in real time.
- In-Memory Event Correlation: Analyzes millions of log records per second in memory to identify multi-vector attacks and security policy breaches.
- Automated Active Response: Executes immediate defensive actions, such as detaching USB devices, blocking IP addresses, or terminating unauthorized accounts.
- Compliance Reporting: Pre-built report generator covering HIPAA, PCI DSS, SOX, DISA STIG, and ISO 27001 compliance standards.
8. Workiva Wdesk
Workiva Wdesk is an enterprise cloud platform built for financial reporting, internal controls management, and regulatory compliance. It provides real-time collaboration with complete data-linking across financial statements, ESG reports, and internal control documentation.
- Data-Linking Engine: Single-source-of-truth architecture where data changes automatically propagate across all connected documents and dashboards.
- Granular Data Governance: Role-based access controls (RBAC) and cell-level permissioning to restrict sensitive financial and audit visibility.
- Immutable Audit History: Real-time tracking of all document edits, user comments, and approval states for external audit verification.
9. MyEasyISO
MyEasyISO is a cloud-native compliance management platform tailored specifically for quality, environmental, and occupational health and safety ISO standards. It simplifies document control, internal audits, corrective actions, and risk management required for ISO certifications.
- ISO Standard Library: Pre-configured modules designed around ISO 9001:2015, ISO 14001:2015, ISO 27001, and ISO 45001:2018 requirements.
- CAPA Workflow Automation: Structured Corrective and Preventive Action (CAPA) tracking with root cause analysis and action item routing.
- Cloud Architecture: Lightweight SaaS deployment model with role-based document version control and automated review reminders.
10. ZenGRC
ZenGRC (by RiskOptics) provides a central cloud solution for managing enterprise risk, third-party vendor risks, and continuous regulatory compliance. It delivers visibility into control gaps through interactive risk dashboards and automated audit evidence gathering.
- Cross-Framework Mapping: Built-in gap analysis engines that compare internal controls against SOX, SOC 2, FedRAMP, HIPAA, and ISO frameworks.
- Task Staging & Tagging: Workflow management that prioritizes remediations according to business criticality and risk severity scores.
- Enterprise Application Ecosystem: Native integrations with AWS, Splunk, Jira, Slack, ServiceNow, and Tableau for unified reporting.
Frequently Asked Questions
What is the core technical difference between a GRC platform and a SIEM for regulatory compliance?
A SIEM platform (e.g., ManageEngine Log360, SolarWinds SEM) operates at the technical infrastructure layer, continuously aggregating, correlating, and analyzing machine logs to detect security events. A GRC platform (e.g., AuditBoard, ZenGRC, LogicGate) operates at the governance layer, managing policies, risk registers, internal control frameworks, and qualitative audit evidence.
How do regulatory compliance tools automate evidence collection?
Compliance software automates evidence collection by connecting directly to cloud environments, identity providers, and HR platforms via APIs or monitoring agents. These tools continuously pull configuration data, user access logs, and patch statuses, storing them in immutable audit trails to eliminate manual screenshot gathering.
Can compliance software manage multiple regulatory standards simultaneously?
Yes. Modern regulatory compliance tools utilize Common Control Frameworks (CCFs). CCFs allow organizations to map a single operational control (such as mandatory Multi-Factor Authentication) to multiple overlapping standards (such as SOC 2, ISO 27001, HIPAA, and PCI DSS), testing the control once and applying the passing status across all applicable standards.
Advertisement